CCS – Convergence Connected Services accompagne les entreprises tout au long de leurs évolutions IT, avec une équipe experte du Cloud, de l'hébergement en datacenters et des infrastructures critiques en production 24/7.
Des valeurs fortes : la confiance, le partage et la qualité de service rendu sont notre préoccupation principale.
Une approche partenariale qui construit avec nos clients une relation forte et durable, pour qu'ils se concentrent sur leur métier.
Depuis 25 ans : le Cloud, les services hébergés en datacenters, et les infrastructures complexes et critiques en production 24/7.
Latence < 5 ms grâce à la boucle Cloud Connect ; sites distants de 30 km pour la sécurisation des PRA.
CCS héberge et exploite l'intégralité de ses services depuis son propre centre de services basé à Clichy (92) : aucune tâche d'exploitation, de support ou de sécurité n'est sous-traitée. Nos équipements sont hébergés dans des datacenters tiers certifiés, mais leur conception, leur mise en œuvre et leur exploitation quotidienne restent intégralement internalisées par nos équipes.
Le problème n'est pas l'attaque. Le problème, c'est l'incapacité à redémarrer. Nous aidons les entreprises à mesurer leur exposition, à corriger leurs failles et à rester résilientes dans la durée.
Un plan de reprise d'activité qui n'a jamais été éprouvé en conditions réelles ne garantit rien le jour de l'incident.
Des sauvegardes existent, mais leur restauration n'a jamais été vérifiée : le risque se révèle trop tard.
La direction générale n'a pas de visibilité claire sur l'exposition réelle de l'entreprise aux risques cyber.
Identifier les failles critiques de votre système d'information et de votre organisation.
Corriger les risques identifiés, avec un plan d'action priorisé et mesurable.
Maintenir la sécurité et la conformité dans la durée.
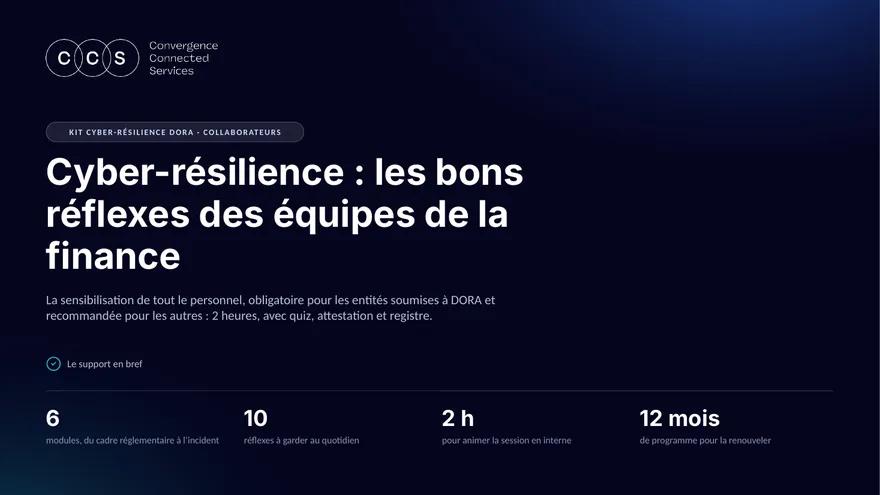
L'article 13.6 de DORA impose la sensibilisation de tous les employés et de la direction des entités financières. Notre kit prêt à l'emploi couvre collaborateurs, direction et prestataires informatiques, avec quiz, attestations et registre de formation.
Découvrir le kit DORADORA (Digital Operational Resilience Act, règlement UE 2022/2554) s'applique depuis le 17 janvier 2025 aux entités financières — banques, assurances, sociétés de gestion, entreprises d'investissement, prestataires de services sur crypto-actifs — et encadre leurs relations avec leurs prestataires informatiques (cloud, hébergement, infogérance). Il impose une gestion structurée des risques informatiques, des tests de résilience, la sensibilisation de tout le personnel, la notification des incidents majeurs (notification initiale dans les 4 heures suivant leur classification, au plus tard 24 heures après leur détection) et un encadrement strict des contrats avec les prestataires.
La directive NIS2 (UE 2022/2555) devait être transposée en droit français avant le 17 octobre 2024. À ce jour, la loi de transposition (projet de loi Résilience) n'est pas encore adoptée et la Commission européenne a engagé une procédure contre la France pour ce retard. Les obligations ne sont donc pas encore juridiquement contraignantes en droit français, mais le calendrier peut évoluer rapidement une fois le texte voté : mieux vaut anticiper dès maintenant.
NIS2 élargit très fortement le nombre de secteurs concernés (énergie, santé, transport, numérique, industrie, gestion des déchets, espace, administrations…) et distingue les entités « essentielles » et « importantes » selon leur taille et leur secteur. De nombreuses PME et ETI pourraient entrer dans le périmètre. Pour les entités financières, DORA s'applique en priorité. Un Audit Flash permet de déterminer précisément votre niveau d'exposition.
La directive NIS2 prévoit un cadre de sanctions pouvant atteindre 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour les entités essentielles, et 7 millions d'euros ou 1,4 % pour les entités importantes, à transposer en droit français. Pour DORA, les autorités de supervision financière peuvent imposer des mesures correctives et des sanctions.
CCS propose trois niveaux d'accompagnement : un Audit Flash (audit sécurité, analyse du PRA, score de maturité), une Mise en conformité (PRA opérationnel, sécurisation du SI, backup fiabilisé) et une Résilience managée (supervision 24/7, gestion des incidents, reporting régulier). Pour la sensibilisation des équipes, nos kits sécurité sont disponibles en ligne.
Audit, migration, infogérance ou conformité réglementaire : parlons de vos priorités des 12 prochains mois.