Le kit prêt à l’emploi pour sensibiliser tout votre personnel, votre direction et vos prestataires informatiques, comme le prévoit l’article 13.6 de DORA, et en garder la preuve. Conçu pour les sociétés de gestion, les conseillers et les courtiers.
290 € HT · licence pour toute votre entreprise · vente réservée aux professionnels établis en France
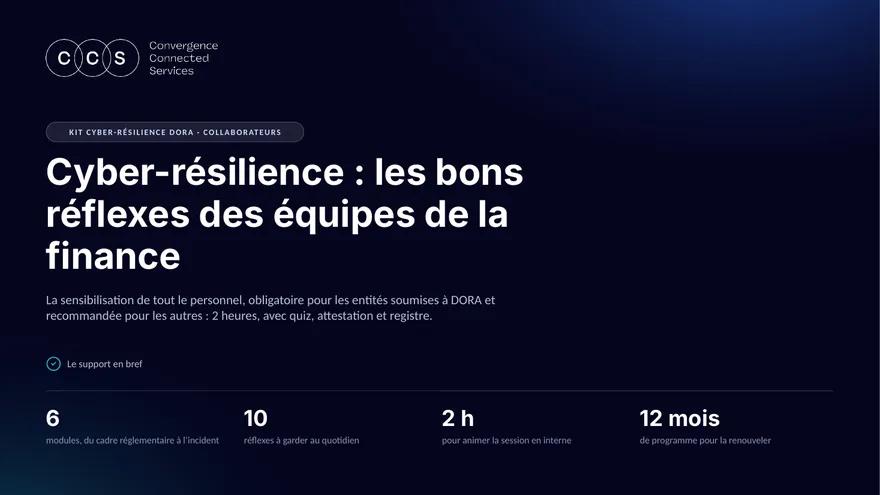
Depuis le 17 janvier 2025, DORA impose aux entités financières des programmes de sensibilisation à la sécurité informatique pour tous les employés et pour la direction, d’un niveau adapté à chaque fonction, en y associant le cas échéant les prestataires informatiques. L’AMF poursuit ses contrôles cybersécurité et a appelé le 4 juin 2026 les acteurs qu’elle supervise à renforcer leur cyber-résilience face aux menaces liées à l’IA.
Un support pour les collaborateurs, un module pour l’organe de direction, un module et une charte pour les prestataires informatiques.
Faux dirigeant et deepfakes, faux RIB, données clients, informations privilégiées, IA générative, délais de notification DORA.
Quiz, attestation de suivi et registre de formation Excel avec synthèse pour le comité de direction.
DORA, NIS2 et les attentes de l’AMF, sans jargon.
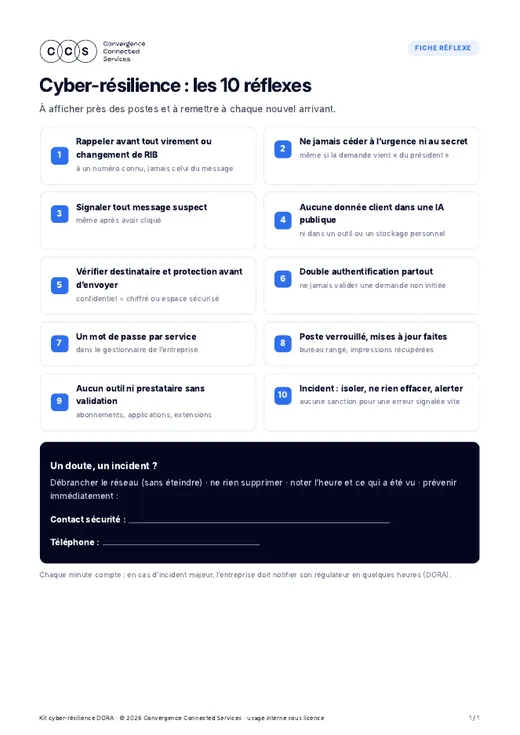
Faux dirigeant, faux RIB, voix et vidéos truquées.
Données clients, informations privilégiées, IA générative.
Double authentification, mots de passe, nomadisme.
Aucun outil ni prestataire sans validation.
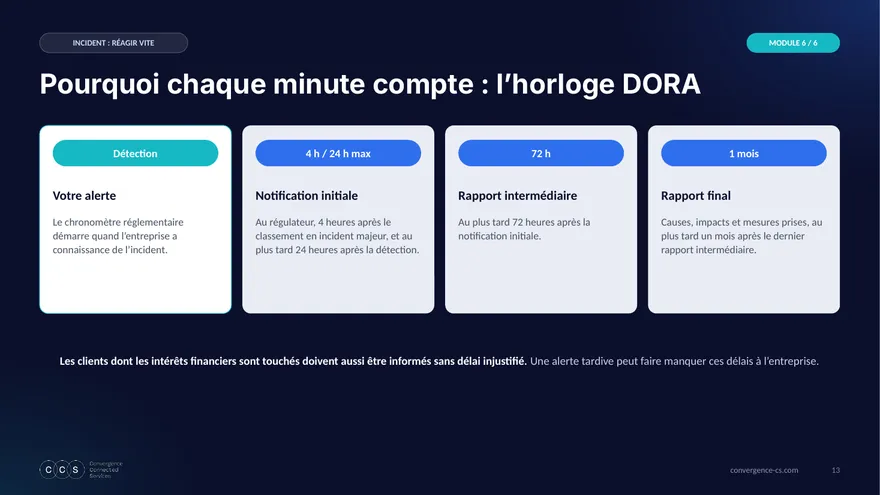
Les 15 premières minutes et l’horloge DORA.
290 € HT
soit 348,00 € TTC
Paiement par virement ? Commandez par e-mail.
En commandant, vous acceptez les CGV de CCS et les conditions de vente des kits sécurité.
Les sociétés de gestion d’OPCVM et de FIA et les entreprises d’investissement le sont, avec un principe de proportionnalité. Les gestionnaires de FIA sous les seuils de la directive AIFM, les conseillers en investissements financiers et les courtiers en assurance PME en sont en principe exclus : pour eux, le kit applique les bonnes pratiques attendues par l’AMF et par leurs partenaires régulés. Le kit contient un tableau pour vérifier votre situation.
Non. Il couvre l’exigence de sensibilisation et de formation (article 13.6) et aide la direction à piloter le risque informatique. DORA demande aussi un cadre de gestion du risque, une gestion des incidents, des tests et un suivi des prestataires. Le kit est pédagogique et ne constitue pas un avis juridique.
Un référent interne : RCCI, responsable des risques, responsable informatique ou dirigeant. Le guide du référent donne les messages clés, le déroulé minute par minute et les réponses attendues de l’exercice de crise.
Oui, la licence l’autorise expressément : vous pouvez présenter le module et faire signer la charte à tous vos prestataires informatiques.
Le kit est à jour au 12 octobre 2026 : la loi française de transposition de NIS2 n’est pas encore adoptée. Pour les entités financières, DORA s’applique en priorité. Les mises à jour du kit publiées dans les 12 mois suivant votre achat vous sont envoyées.
Audit Flash, mise en conformité et résilience managée : CCS accompagne les acteurs financiers sur l’ensemble de leurs obligations DORA.